

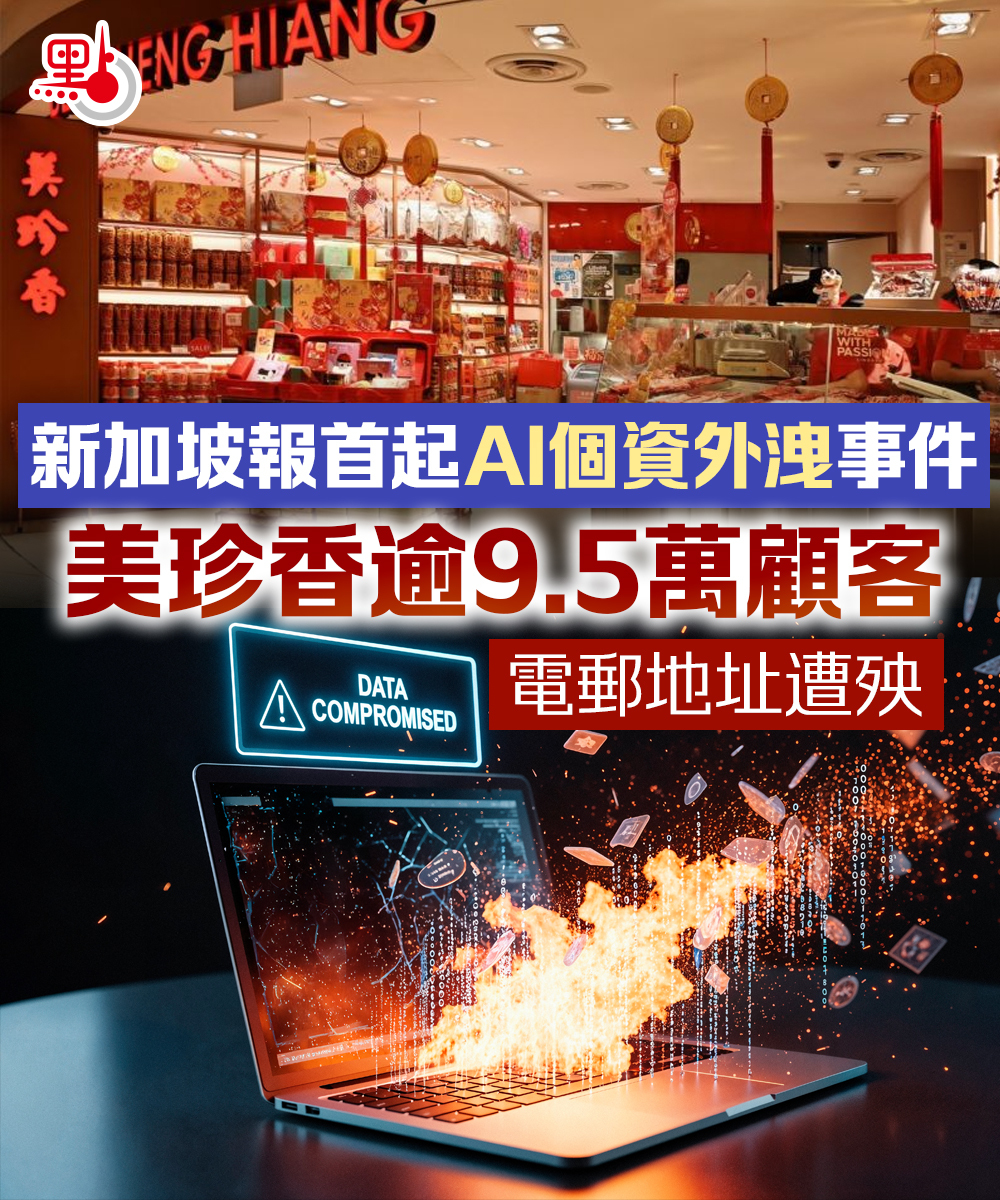
【點新聞報道】新加坡品牌美珍香員工使用人工智能(AI)工具操作不當,造成逾9.5萬名顧客的電子郵件地址外洩,為當地首起與AI有關的個資外洩事件。新加坡媒體報道指出,事件與美珍香在操作AI工具前未進行充分測試及缺乏審查流程有關。
《聯合早報》等新加坡媒體報道,當地品牌美珍香員工「因操作AI工具不當,導致超過9萬5,000名顧客的電子郵件地址外洩」,為新加坡首起與AI有關的個資外洩事件。
根據新加坡個人資料保護委員會(Personal Data Protection Commission)9月21日公布資料,這起個資外洩事件發生於今年4月25日,美珍香隨後予以通報。
資料顯示,一名美珍香員工原本想利用AI工具生成程式碼,將公司宣傳內容同時寄送給大批顧客,但操作過程發生錯誤,導致同一批電子郵件的收件者可以看到彼此的電子郵件地址。
這起事件涉及95,364名顧客,但電子郵件分批寄送,每批有1,000名收件人。換言之,每名顧客的電子郵件地址在未經同意的情況下,會被同批電子郵件中的另外999名收件人看到,而非向全部9萬5,000多名顧客公開。目前尚無證據顯示遭外洩的地址被濫用。
對此,美珍香實施雙層認證檢查流程,要求群發電子郵件須經多名員工檢查後才能寄出。個人資料保護委員會接受美珍香提出的自願承諾書,內容包括針對AI輔助程式開發建立監管框架、採用完整的軟件開發流程、強化系統部署前的審查,以及制定事件應變措施。
此外,美珍香亦須導入自動技術限制,避免同一封電子郵件顯示多名收件人的電子郵件地址,並為所有參與系統開發、審查及部署的技術人員制定資安意識培訓計劃。若美珍香未能遵守承諾內容,當局可發出指令要求公司履行相關承諾。
(本文為作者觀點,不代表本媒體立場)

 收藏
 取消收藏
 分享