

文/興銀
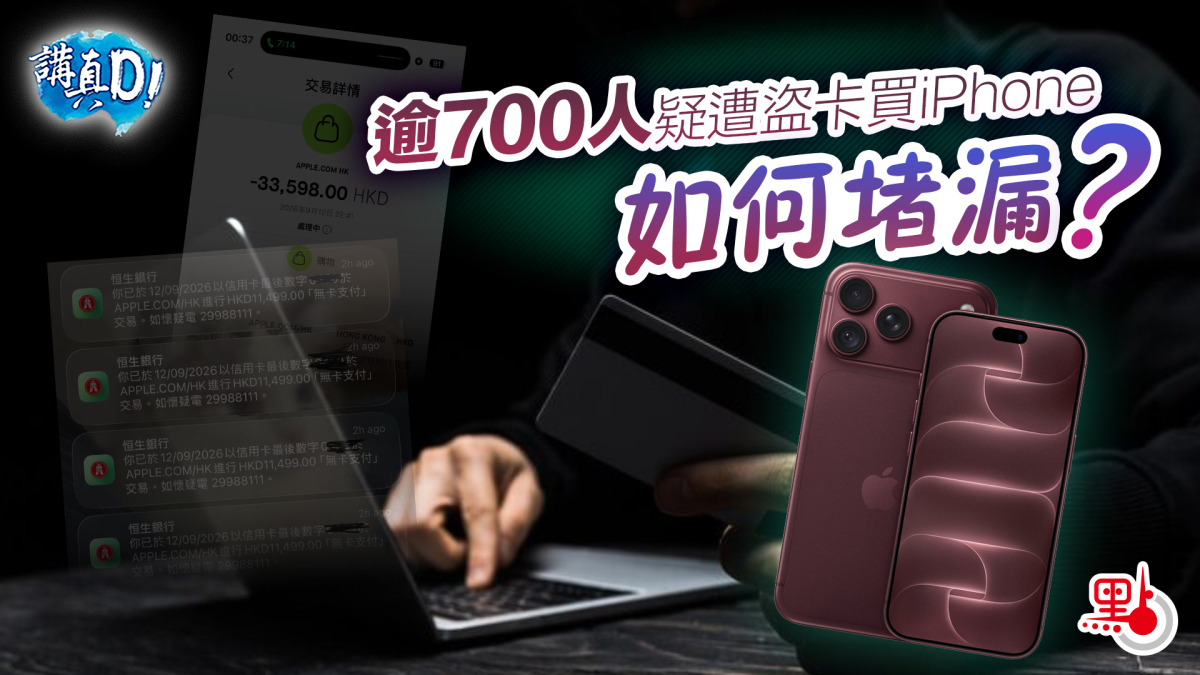
蘋果全新iPhone 18 Pro系列上周六(12日)晚上開始預售,竟出現懷疑信用卡盜刷潮。警方證實,過去兩日接獲超過700人報案,懷疑信用卡被盜用於網上購買智能電話,涉及金額約1470萬元,最大金額的一宗案件涉及約11.4萬元,案件暫列「以欺騙手段取得財產」,暫未有人被捕。
不少網民周日(13日)在社交媒體發文,懷疑信用卡被盜用來訂購蘋果公司的新型號iPhone 18 Pro手機,涉款由約1萬元至6萬元不等,懷疑被盜用的信用卡涉及滙豐、恒生及渣打等銀行。有網民表示,沒有打算預購新手機,卻在深夜接連收到數筆交易通知,顯示有人正盜用其信用卡購買一部價值逾萬元的1TB最高規格新iPhone,事主大感無奈,漏夜致電客戶服務處理相關異常簽賬。
更蹊蹺的是,有受害者的信用卡原本已綁定Apple Pay系統,不法分子進行多筆盜刷交易期間,其手機竟完全沒有收到任何單次性密碼(OTP)或流動程式的雙重認證通知,之後查看賬單才驚悉已被不法分子強行刷卡。事件顯示涉事商戶在交易時疑未有使用雙重認證,讓黑客有機可乘,該漏洞需要引起銀行業界高度重視。
由於事件涉及本港多間銀行,滙豐、恒生、渣打及中銀香港均表示留意到事件,會為客戶展開調查,並在適用情況下根據信用卡組織規則,啟動退單機制。金管局亦回應指,若銀行信用卡賬戶被用作未經授權交易,而卡主並無作出任何欺詐或嚴重疏忽行為,則毋須為未經授權交易承擔責任;銀行信用卡持卡人應小心核對交易紀錄,如懷疑或發現卡被盜用,應盡快通知發卡行,包括透過網上銀行即時停用有關信用卡。
如此多的信用卡遭盜用是如何發生的呢?據了解,部分大型電商平台在面對極龐大的搶購流量時,為保障預訂程序暢順,可能會採用動態風險評估,或會豁免部分交易的SMS短訊驗證碼或程式認證。香港資訊科技商會榮譽會長方保僑分析指,估計可能涉及Apple Online Store為保障預訂時的流量順暢,採用了動態風險評估以豁免部分交易的SMS驗證碼或程式認證,而騙徒正是趁搶購熱潮,集中利用先前透過釣魚網站或黑市截獲的信用卡資料,實時盜刷。
事實上,滙豐、恒生、渣打及中銀香港均有為商戶網上交易提供額外認證服務3-D Secure(3DS),例如透過短訊一次過的密碼或於應用程式內確認交易,以防止信用卡遭盜刷,但是否適用由商戶決定。為了確保交易的便捷性,在實際操作中,並非每宗交易都要驗證,由發卡機構先判斷風險,低風險直接放行。
方保僑解畫指,開啟3DS驗證的代價是結賬多了一個步驟,如關閉這個額外認證,可節省時間,令交易盡快完成,但同時令騙徒有機可乘,只要騙徒擁有信用卡資料,就可以實現盜刷。不過,他提到,根據過往經驗,只要預購訂單沒有生成,一般情況下發卡銀行不會扣款。
電騙事件每日發生,今次事件凸顯出開啟3DS驗證的重要性。至於信用卡是否應該再加上一層驗證,保障消費者安全,資訊科技專家楊全盛認為可以參考內地銀聯卡的做法,例如超過1000元必須輸入密碼,對比現時實體信用卡常見的簽名核實,相對較為安全。
警方在今年5月破獲一個信用卡盜竊集團,涉嫌與18宗盜用信用卡案件有關,涉款約40萬港元,共9人被捕。不法之徒涉嫌在深圳按摩場所偷取港人信用卡,並趁受害人身處內地、無法即時接收本港電訊網絡短訊的「通訊空窗期」,迅速將卡帶回香港大額刷卡購買高價手機套現。多位資訊科技專家建議,發卡商應仿效內地銀聯卡,研究為實體信用卡增設指定的大額交易密碼驗證。隨着跨境消費日益普及,市民北上時可改用手機電子錢包支付,以堵塞不法之徒利用「通訊空窗期」盜刷的保安漏洞。
更重要的是,市民自身也要注意用卡安全:切勿在不知名網站輸入信用卡資料或點擊來源不明的連結,同時不應將信用卡資料授權第三方代購任何產品或服務;若收到任何異常的信用卡授權通知,應立即聯絡發卡銀行要求暫停服務及跟進,以及報警備案,切實維護自身的合法權益。

 收藏
 取消收藏
 分享